在数字化浪潮席卷全球的当下,互联网如同一张紧密相连的安全网。它不仅承载着信息沟通、商业交流的角色,还成为了黑客们窥伺的目标。在这个环境中,主机入侵检测系统(HIDS)显得尤为关键。
一、什么是主机入侵检测?
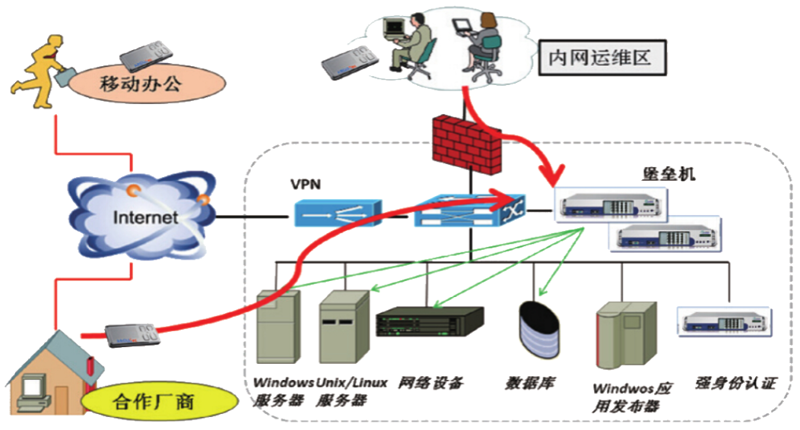
主机入侵检测系统是一种安装在被监控主机上的安全设备或者软件程序,它通过分析系统日志文件以及各种运行状态信息来识别出潜在攻击的迹象,并提供预防或者应对方案。HIDS可以像哨兵一样,在背后默默守护着重要数据的安全。
二、技术原理与应用场景
- 实时监控:HIDS系统能够实时地采集和分析主机上的活动,通过规则匹配等方式发现异常行为;
- 日志分析:通过对操作系统的审计日志进行解析,来识别出不符合正常情况的行为模式;
- 深度学习算法:借助于机器学习技术,HIDS可以通过持续的学习优化检测策略和准确性。
三、如何选择合适的主机入侵检测系统?
面对众多的网络安全威胁,在选择适合自己的HIDS平台时,我们需要考虑以下几个关键因素: 1. 全面覆盖性:能够适应多种不同的操作系统,并对常见及新兴攻击方式都具备一定的防御能力; 2. 灵活性与扩展性:未来的技术更新迭代较快,好的HIDS应该具有高度可配置性和兼容多种架构的能力; 3. 易用界面与管理工具:尽管后台繁杂的工作主要由技术团队来完成,但直观简洁的用户界面对提升工作效率有着不可忽视的作用。
四、总结
如同在黑暗中航行的船只需要依靠星光指引路径一样,在信息时代中维护网络安全就如同在混沌中寻找方向。主机入侵检测系统的引入就好比是一盏明灯,照亮了那些隐藏在网络深处的风险与隐患。对于所有依赖于互联网发展的企业和个人而言,了解并选择一个好的HIDS是非常必要的,这不仅关乎于数据的保护,更是在构建一个更加安全可信的信息世界中扮演着重要角色。