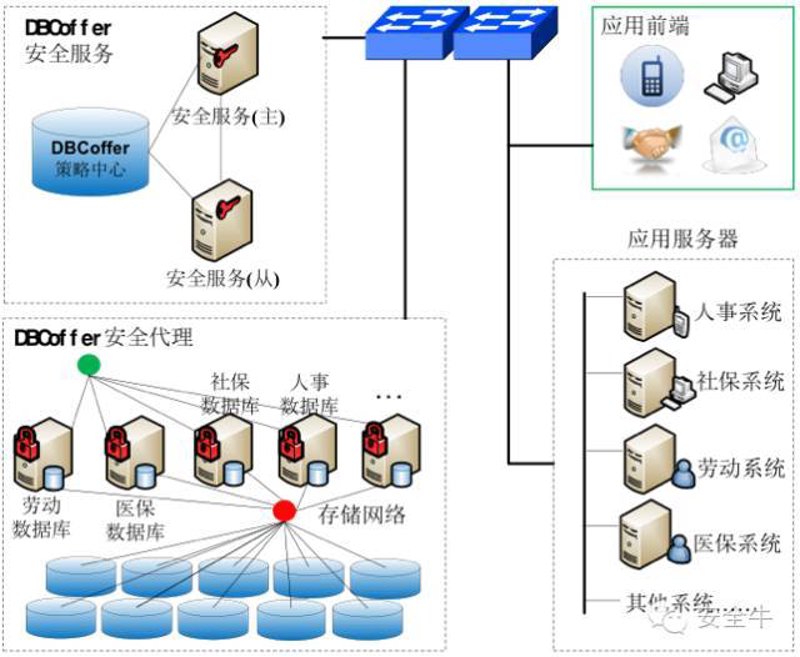
在信息时代的大潮中,网络攻击如同一股隐形的风,时时刻刻吹拂着各个行业。尤其是在金融、医疗等行业,每一次安全漏洞都有可能带来不可估量的损失。而主机制入检测(Host-based Intrusion Detection System, HIDS)作为信息安全防护的重要手段之一,正扮演着守护信息安全的坚固堡垒角色。
主机入侵检测:信息技术时代的警钟
在现代的信息技术环境中,主机入侵检测系统如同一位精明的侦探,时刻监测着系统的每一个细微变化。它通过分析系统日志、文件完整性以及网络流量等信息,及时发现潜在的攻击行为,并发出预警信号。就像一道隐形的墙,守护着企业的核心资产不受侵犯。
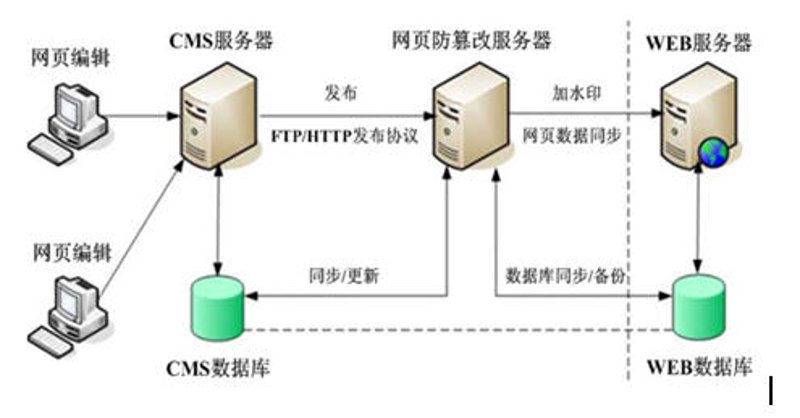
主机入侵检测的特点与优势
- 精准定位:传统网络安全措施如防火墙主要关注网络层面的安全问题;而主机入侵检测系统则更注重从主机内部进行细粒度的监测,能更准确地识别出异常行为。
- 实时响应:HIDS能够实现实时的数据采集与分析,一旦发现可疑活动,立刻启动防御机制。这种快速反应能力使企业能够在恶意攻击尚未造成重大损失前将其拦截。
- 灵活性高:相较于集中式入侵检测系统(NIDS),主机入侵检测系统的部署更为灵活多样。无论是在物理服务器还是虚拟化环境中,它都能轻松适配。
实际应用案例分析
假设某大型金融机构,在去年经历了一场大规模的勒索软件攻击后,决定引入先进的主机制入检测方案作为其信息安全防护体系的一部分。在实施过程中,通过设定特定规则与阈值,该系统成功地捕获了异常登录行为,并及时阻止了一起可能威胁整个金融网络安全事件的发生。
结语:构筑坚不可摧的安全防线
综上所述,随着信息技术的飞速发展和互联网规模的不断扩大,主机制入检测的重要性日益凸显。它不仅能够提升企业整体的信息安全保障水平,还能在面对日益复杂的网络安全挑战时提供坚实的技术支持。因此,对于任何重视信息安全的企业而言,引入并实施有效的主机入侵检测策略几乎是不可或缺的选择。